
ブログ
【犯収法ブログ】事業会社(DNFBPs)のAML/CFT対策
2026.09.17
SHARE


はじめに
JAFIC(警察庁犯罪収益対策室)が公表した「犯罪収益移転防止に関する年次報告書」の最新版(令和7年)では、特集のテーマとして「特定非金融業者及び職業専門家(DNFBPs)によるマネー・ローンダリング対策等への取組」が掲げられました。
我が国のマネー・ローンダリング対策はこれまで金融庁所管の金融機関等が先導してきましたが、今回の年次報告書において特集としてDNFBPsが取り上げられたことは、政策の重点が金融機関以外の事業会社にも拡がってきたことを象徴しています。
DNFBPsに属する事業者には、今般の法改正を機に、自社のAML/CFT対策を再検討することが期待されています。
DNFBPsとは
DNFBPsは、Designated Non-Financial Businesses and Professionsの略語で、特定非金融業者/職業専門家を意味します。
いわゆる「ゲートキーパー」としてFATF(Financial Action Task Force)勧告の対象に含まれていますが、金融機関等に比べると対応状況にばらつきが大きいため、取組の底上げが課題となっています。
具体的には、以下の業種が該当します。
|
宅地建物取引業者 |
国土交通省 |
|
宝石・貴金属等取扱事業者 うち古物商に当たるもの |
経済産業省 警察庁 |
|
郵便物受取サービス業者 |
経済産業省 |
|
電話受付代行業者 |
総務省 |
|
電話転送サービス事業者 |
総務省 |
一定の士業(弁護士、司法書士、行政書士、公認会計士、税理士)も概念上はDNFBPsに含まれますが、通常の企業法務とは異なるのでこの記事では扱いません。他方で、NPO法人はDNFBPsに含まれませんが、FATFの勧告8は非営利団体のテロ資金供与リスクに対応することを求めており、内閣府がガイドラインを公表しています。これも営利企業の法務とは異なるのでこの記事では扱いません。
AML/CFTとは
AMLは、マネー・ローンダリング対策(Anti-Money Laundering)です。
CFTは、テロ資金供与対策(Countering the Financing of Terrorism)です。
両者を合わせてAML/CFTと表記されることがあります。
国際的な金融政策の文脈では、CPF(拡散金融対策/Counter Proliferation Financing)すなわち大量破壊兵器等の開発・保有・輸出等に関与するとして資産凍結等の措置の対象になっている者に資金又は金融サービスを提供する行為を合わせてAML/CFT/CPFという表現もあります。外為法と国際テロリスト等財産凍結法は、犯収法ブログであるこの記事では扱いませんが、外国取引に関わる事業会社にとっては重要です。
事業会社におけるAML/CFT対策の必要性
DNFBPsには、以下の対応が求められています。
- 犯収法上の特定事業者の義務を遵守すること(4)
- 監督官庁が公表しているガイドラインを遵守すること(5)
- 前提として、リスクベース・アプローチや有効性検証を理解すること(6)
- AML/CFT対策に関連する他の法令を遵守すること
なお、令和9年から開始されるFATF第5次対日相互審査を見据えた我が国の「マネロン・テロ資金供与・拡散金融対策に関する行動計画(2024-2026年度)」では、DNFBPsに関して、次の3項目が規定されています。
- DNFBPsのリスク理解向上とリスクベース・アプローチに基づく取組の促進等
- 監督当局によるDNFBPsに対するリスクベース・アプローチに基づく検査監督の強化
- 疑わしい取引の届出の推進強化及び向上
犯収法上の義務
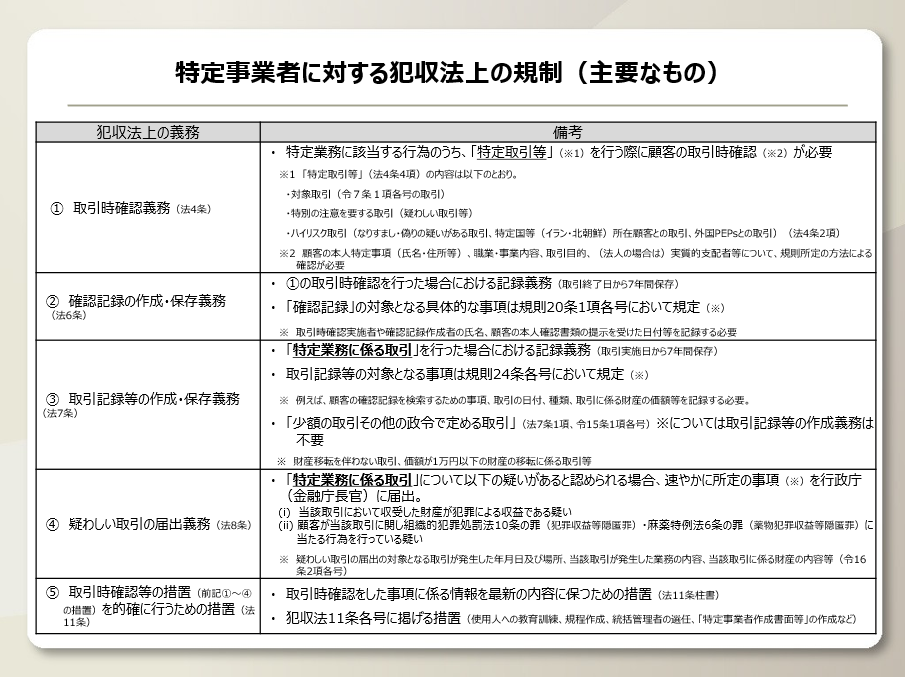
表⑤の「措置」としては、以下の事項が規定されています。
- 教育訓練の実施
- 規程の作成
- 統括管理者の選任
- リスク評価書類の作成(規則32条1項)
- 情報の整理・収集・分析(規則32条2項)
- 記録の継続的精査(規則32条3項)
- 一定の取引に関する承認手続(規則32条4項)
- 上記取引に関する情報収集等及び記録作成(規則32条5項)
- 職員の採用(規則32条6項)
- 監査の実施(規則32条7項)
各省庁のガイドライン
各省庁のガイドラインは、各省庁が所管する企業の対応状況等をモニタリングする際の指針です。これ自体は法令ではありませんが、不履行があれば各業法に基づく行政指導や行政処分の対象となり得るため、DNFBPsは自らに適用されるガイドラインの内容を理解しておく必要があります。
〇各省庁が公表しているガイドライン
国土交通省「宅地建物取引業におけるマネー・ローンダリング 及びテロ資金供与・拡散金融対策に関するガイドライン」
https://www.mlit.go.jp/tochi_fudousan_kensetsugyo/const/tochi_fudousan_kensetsugyo_const_tk3_000001_00040.html
経済産業省「宝石・貴金属等取扱事業者向けガイドライン」
https://www.meti.go.jp/policy/mono_info_service/hoseki_kikinzoku/jigyosha.html
警察庁「古物営業・質屋営業について」
https://www.npa.go.jp/bureau/safetylife/kobutsu/index.html
経済産業省「宝石・貴金属等取扱事業者向けガイドライン」
https://www.meti.go.jp/policy/commercial_mail_receiving/
総務省「犯罪収益移転防止法について(電話受付代行業・電話転送サービス事業者向け)」
https://www.soumu.go.jp/main_sosiki/joho_tsusin/d_syohi/money/top.html
リスクベース・アプローチ
リスクベース・アプローチとは、各特定事業者が対策に割くことができるリソースは有限であるという前提の下、自らのリスクを特定・評価し、高リスクの取引については厳格な措置を、低リスクの取引については簡素な措置を実施することにより、全体的なリスクを許容度の範囲内に低減するというアプローチです。
FATFの採用するコンセプトであるため、各国政府の対策もリスクベース・アプローチを採用しており、その考え方は上記ガイドライン等にも反映されています。
要するに、お仕着せの対策を当てはめるのではなく、自社を取り巻く状況を自ら分析・評価して具体的な対策を実施しなさいということです。
ただし、リスクベース・アプローチ(ルールベースとの対義語)の捉え方については誤解も散見されます。例えば、特定事業者の中には、「リスクベースなので、たとえばSDD(リスクに応じた簡素な顧客管理)の対象者については犯収法の取引時確認の要件を緩和しても良い」との勘違いをしている者があるように思いますが、リスクベース・アプローチとはいえ、ルールに乗っかった規制であり、同法に定める取引時確認要件は遵守する義務があります。
有効性の視点
AML/CFT対策では、形式的な仕組みを整えるだけでなく、結果を示すことが求められています。
有効性の指標の一つである疑わしい取引の届出(法8条)ですが、直近の年次報告書によれば、令和7年中の年間通知件数が101万9405件であるうちDNFBPsの通知件数は439 件であり、全体の約0.04%に過ぎないという状況です。届出内容をみると、金融機関からDNFBPsに関係する取引が届け出られているにも関わらず、いわばその裏側として対応する事業会社からの届出がなく、「DNFBPsの取引において多数の疑わしい取引に関する情報が潜在しているのではないかと推認される」とされています。
なお、不動産取引について令和8年4月、宝石・貴金属について同年6月、関係省庁から所管の業界団体に対し、疑わしい取引の届出の促進等について要請文が出されていますが、これも対策の有効性に関する当局の問題意識を示すものだと思われます。
令和8年改正等への対応
⑴ 本人確認方法の厳格化
令和7年から8年にかけて犯収法施行規則が改正され、本人確認方法が厳格化されることとなりました。令和9年4月から施行されますが、システム整備や従業員への周知などが必要であり、対応が遅れている事業者は検討を加速する必要があります。
第2回のブログ記事を参考にしてください。
⑵ 法人口座の悪用防止
令和8年犯収法改正では、金融犯罪対策の一環として、口座の悪用に対する規制が強化されました。法人口座の全社的管理に留意する必要があります。自社の口座を経由するマネロン等について故意の関与があれば送金犯罪に当たります。また、積極的な関与がなくても、自社の口座が悪用された疑いがあれば、金融機関による取引内容の確認や口座凍結などの対象となる可能性があります。
第3回のブログ記事を参考にしてください。
DNFBPsに該当しない業種
DNFBPsに該当しない業種であっても、犯収法上の特定事業者としての義務は負いませんが、マネー・ローンダリングやテロ資金供与に関わってはならないことはコンプライアンスとして当然のことです。
例えば、金融機関やDNFBPsと取引をする場合には、それらが行なう取引時確認等には真摯に協力することが求められます。また、自社のサービスを悪用したマネロン行為などが行なわれた場合は組織的犯罪処罰法や外為法などの処罰対象となったり、捜査協力を求められたりする可能性があり、レピュテーションを含めたリスク管理の対象となります。
また、法人口座の悪用防止対策が必要となることも同様です。
セルフチェック
簡単なチェックリストを作成しました。各社でご活用いただき、今後の対策を検討する上での参考にしていただければ幸いです。
また、TMIでは各社のリスク環境に応じた助言を提供いたします。専門家のサポートを必要とする場合にはご相談ください。
事業会社のAML/CFT チェック表(簡易版)
〇令和8年法改正等への対応
☑ 法改正、規則改正の内容を理解しているか。
☑ 本人確認方法は新規則に準拠しているか(令和9年4月施行)。
☑ 全ての口座について不正な資金移動をチェックできる仕組みになっているか。
◯総論
☑ 統括管理者を選任しているか。指定のレベルは適切か。
☑ 内部規程を作成しているか。適時に更新しているか。
☑ リスク評価書類を作成しているか。適時に更新しているか。
☑ 全営業店や海外拠点等を含め、社員に対する教育訓練を実施しているか。
☑ 内部監査は実施されているか。その結果は記録されているか。
☑ 取締役会等で実質的な議論が行なわれているか。
☑ 必要に応じて外部専門家のレビューを受けているか。
◯取引時確認(法4条)と記録の作成保存(法6条、7条)
☑ 自社の特定業務・特定取引の範囲は周知されているか。
☑ 本人確認方法は新規則に準拠しているか(再掲)。
☑ 継続的取引の場合の本人認証(同一性確認)を適切に行なっているか。
☑ 法人顧客について実質的支配者の確認を適切に行なっているか。
☑ 確認記録や取引記録等は適切に作成・保存(7年間)されているか。
◯顧客管理(CDD)と取引モニタリング
☑ 全ての顧客について適切なリスク評価がされているか。
☑ 継続的な顧客について適時の再評価がされているか。
☑ ハイリスク取引の判断基準を定め、周知しているか。
☑ ハイリスク取引は統括管理者の承認を得ているか。
◯疑わしい取引の届出(法8条)
☑ 疑わしい取引の参考事例を把握・共有しているか。
☑ ITシステム等を利用した検知・監視・分析を行なっているか。
☑ 自社の届出状況を把握し、リスク評価に利用しているか。
☑ 疑わしい場合の取引拒絶(法5条)の判断基準を定めているか。
Member
SHARE